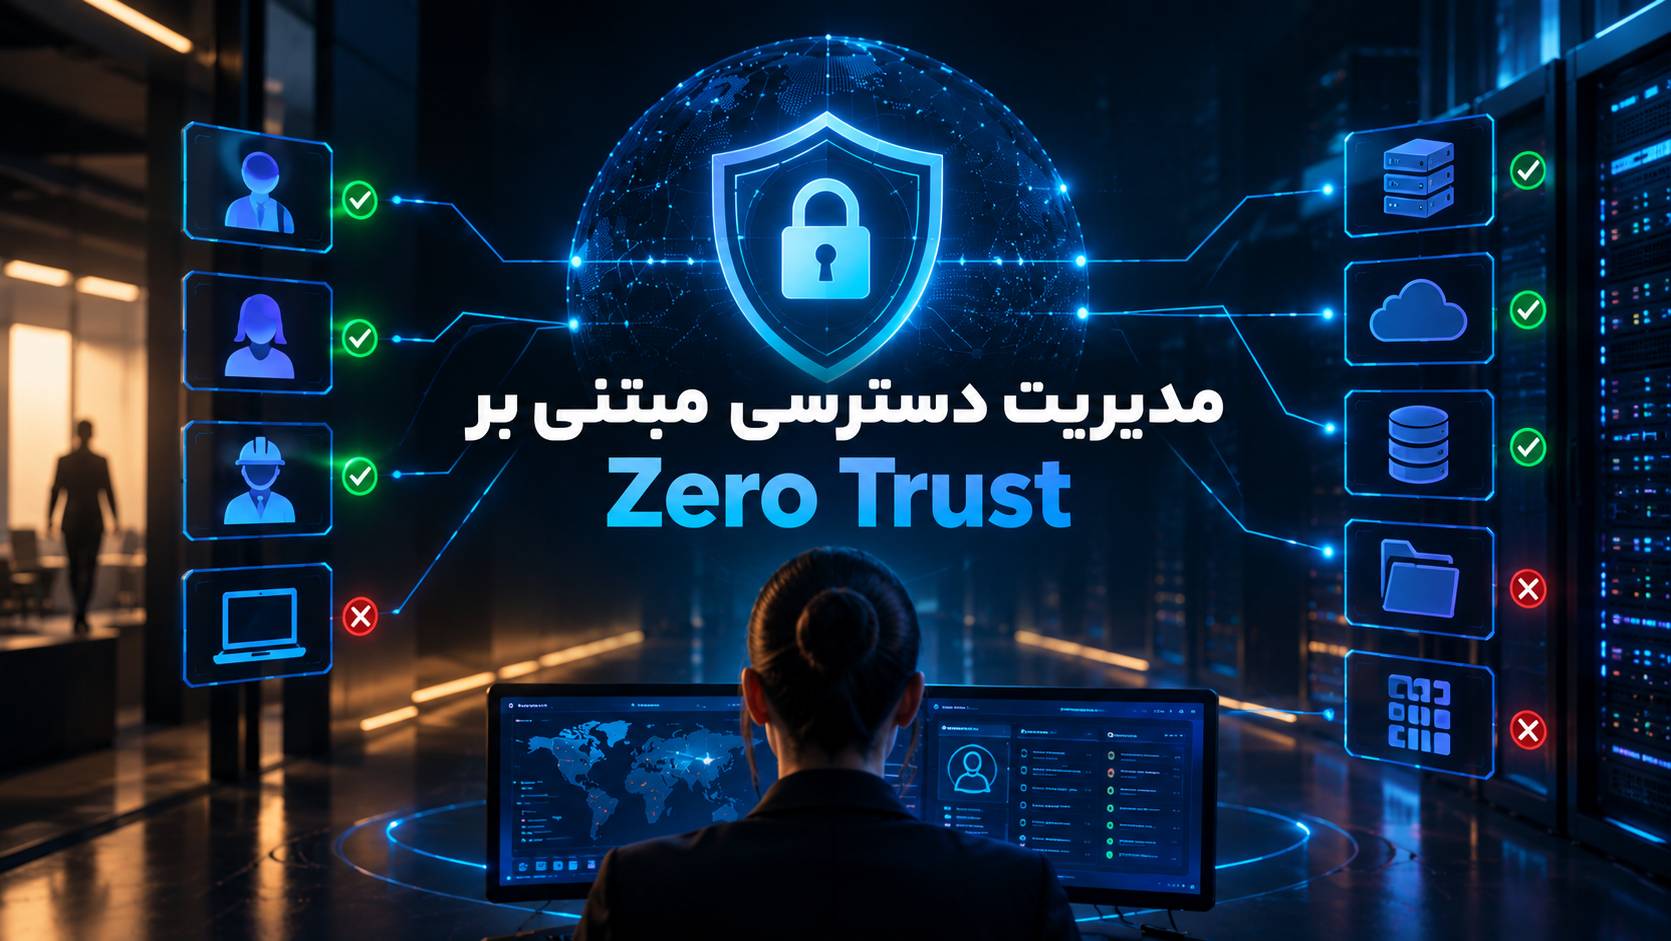
مدیریت دسترسی مبتنی بر Zero Trust
دسترسی کاربران به منابع سازمانی؛ دقیق، محدود و متناسب با نیاز واقعی
اگر یک حساب کاربری هک شود، آیا مهاجم باید بتواند به تمام منابعی که آن کاربر میبیند دسترسی پیدا کند؟
در بسیاری از مدلهای سنتی، پس از احراز هویت کاربر، دسترسی نسبتاً گستردهای به شبکه یا مجموعهای از منابع در اختیار او قرار میگیرد. این موضوع میتواند در صورت سرقت اعتبارنامه یا compromise شدن یک دستگاه، دامنه دسترسی مهاجم را افزایش دهد.
رویکرد Zero Trust در مدیریت دسترسی این مدل را تغییر میدهد: احراز هویت، پایان فرآیند اعتماد نیست.
هر درخواست دسترسی باید بر اساس هویت کاربر، دستگاه، منبع مورد درخواست و سیاستهای امنیتی سازمان ارزیابی شود تا مشخص شود کاربر دقیقاً به چه چیزی و تحت چه شرایطی مجاز به دسترسی است.
بهجای دسترسی به شبکه، به منبع موردنیاز دسترسی بدهید
در مدل سنتی ممکن است کاربر ابتدا به شبکه متصل شود و سپس بتواند مجموعهای از سرویسهای داخلی را مشاهده یا استفاده کند.
در مدل Zero Trust، تمرکز روی این است که کاربر فقط به همان سرویس یا منبعی که برای انجام وظیفه خود نیاز دارد دسترسی داشته باشد.
برای مثال، کاربری که صرفاً به یک سامانه سازمانی نیاز دارد، لزوماً نباید امکان دسترسی مستقیم به سایر سرورها یا بخشهای شبکه را داشته باشد.
مدیریت دسترسی مبتنی بر Zero Trust چه مواردی را پوشش میدهد؟
بسته به نیاز سازمان، این رویکرد میتواند شامل:
- احراز هویت و اعتبارسنجی کاربران و تجهیزات
- کنترل دسترسی مبتنی بر هویت و سیاست
- اعمال اصل حداقل سطح دسترسی (Least Privilege)
- دسترسی Just-in-Time (JIT) در سناریوهای مناسب
- دسترسی Just-Enough-Access (JEA) برای محدود کردن سطح مجوز
- کنترل دسترسی به سرویسها و منابع مشخص
- بررسی شرایط و وضعیت دستگاه هنگام دسترسی
- ثبت و پایش فعالیتهای دسترسی
- بازبینی و حذف دسترسیهای غیرضروری
- یکپارچهسازی با سامانههای هویتی و امنیتی سازمان باشد.
تفاوت Zero Trust با کنترل دسترسی سنتی
تفاوت اصلی در این است که در Zero Trust، صرفاً «چه کسی هستی؟» سؤال نیست؛ بلکه «به چه چیزی، از چه دستگاهی و تحت چه شرایطی میخواهی دسترسی داشته باشی؟» نیز اهمیت دارد.
بنابراین دسترسی میتواند بر اساس ترکیبی از عوامل و سیاستهای سازمان تعیین شود و در طول زمان نیز قابل بازبینی و کنترل باشد.
مسیر پیادهسازی مدیریت دسترسی Zero Trust
برای ایجاد یک مدل دسترسی مؤثر، ابتدا وضعیت فعلی دسترسیها و نیازهای واقعی کاربران بررسی میشود و سپس سیاستهای مناسب طراحی و اجرا میشوند.
شناسایی کاربران و منابع
↓
تحلیل دسترسیهای فعلی
↓
تعیین نقشها و سطح دسترسی موردنیاز
↓
تعریف سیاستهای Zero Trust
↓
اعمال Least Privilege و کنترل دسترسی
↓
پایش و بازبینی مستمر
خروجی برای سازمان چیست؟
هدف، جایگزین کردن دسترسیهای گسترده و مبتنی بر اعتماد با دسترسیهای دقیق، محدود و قابلکنترل است.
در چنین مدلی، به خطر افتادن یک حساب کاربری یا دستگاه، لزوماً به معنای دسترسی گسترده به منابع سازمان نخواهد بود؛ زیرا دسترسیها بر اساس سیاست و حداقل نیاز تعریف شدهاند.
دسترسی فقط به آنچه لازم است
Zero Trust به سازمان کمک میکند تا بهجای اعتماد گسترده، اعتماد را محدود، دسترسی را دقیق و کنترل را مستمر کند.
برای ارزیابی مدل فعلی دسترسیهای سازمان و طراحی معماری دسترسی مبتنی بر Zero Trust، با کارشناسان ما مشورت کنید.
این موارد را از دست ندهید
