راهکار دسترسی امن مبتنی بر اعتماد صفر (Zero Trust)
دسترسی دقیق و کنترلشده به خدمات سازمانی؛ بدون ایجاد دسترسی گسترده به شبکه
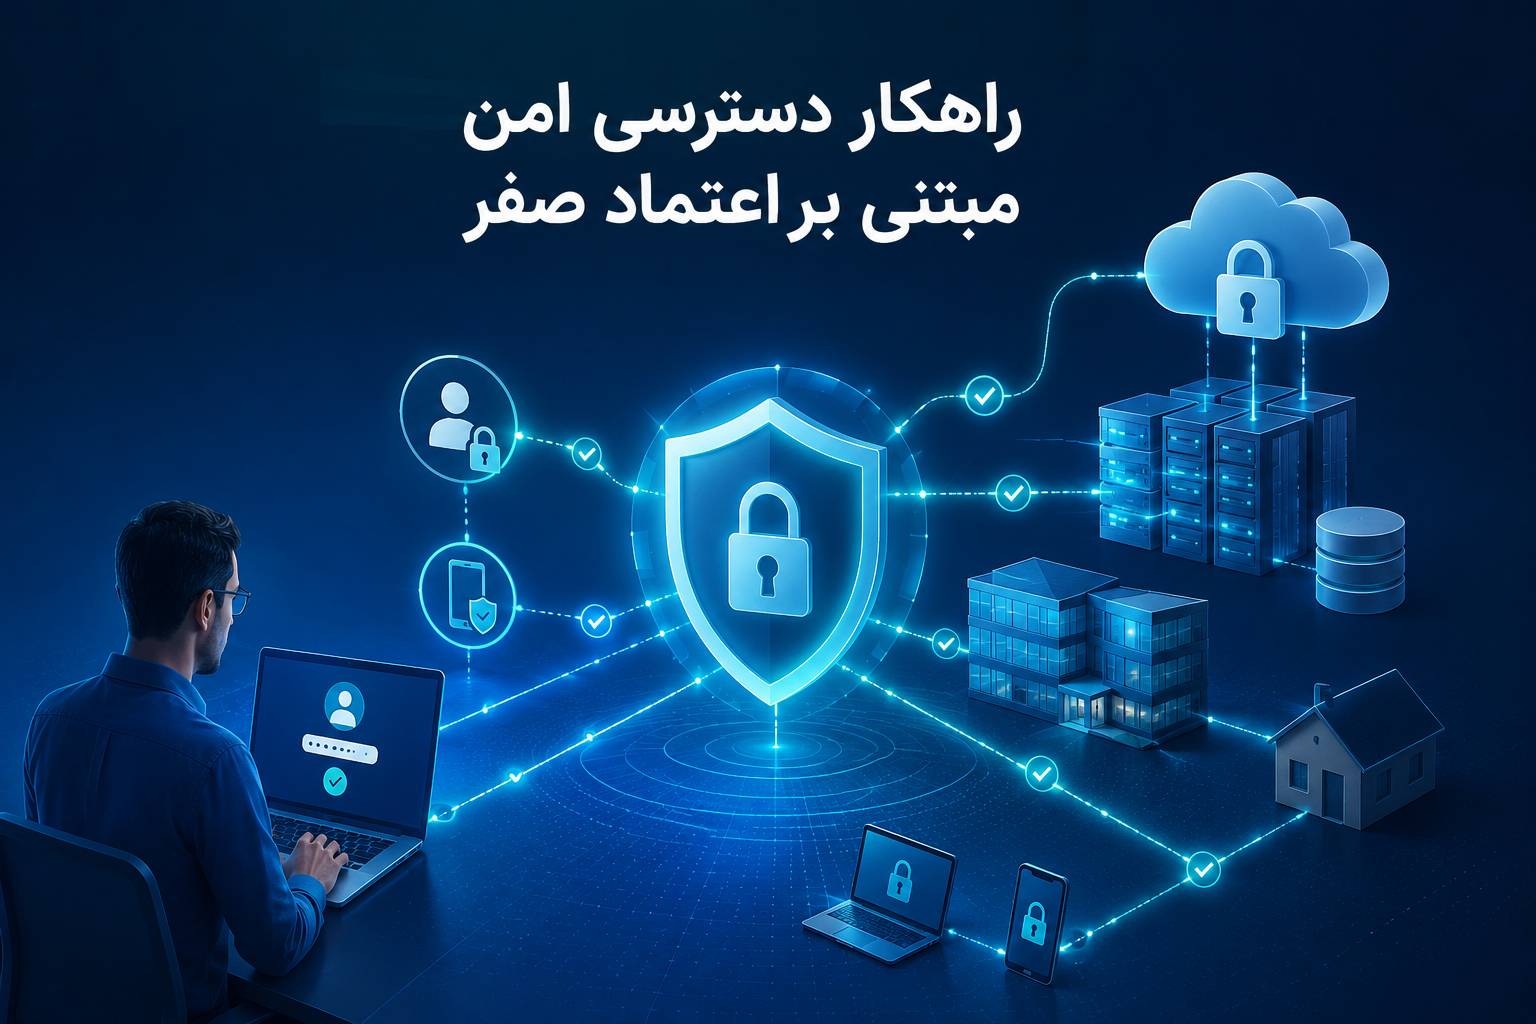
گسترش کاربران راه دور، سرویسهای ابری، شعب متعدد و زیرساختهای توزیعشده، روشهای سنتی دسترسی به شبکه را با چالش مواجه کرده است. راهکار دسترسی امن مبتنی بر اعتماد صفر (Zero Trust) با حذف اعتماد پیشفرض، دسترسی کاربران و تجهیزات را پیش از برقراری ارتباط با منابع سازمانی ارزیابی و بر اساس سیاستهای امنیتی کنترل میکند.در این رویکرد، صرف حضور کاربر در شبکه به معنای دسترسی به منابع نیست؛ بلکه دسترسی بر اساس هویت، وضعیت دستگاه، شرایط درخواست و سطح مجاز دسترسی تعیین میشود.
چگونه Zero Trust دسترسی را کنترل میکند؟
احراز هویت ← ارزیابی شرایط ← اعمال سیاست ← دسترسی محدود و کنترلشده
پیش از برقراری ارتباط، هویت کاربر و در صورت نیاز وضعیت دستگاه و سایر شرایط درخواست بررسی میشود. سپس بر اساس سیاست سازمان، تنها دسترسی موردنیاز به سرویس یا منبع مجاز در اختیار کاربر قرار میگیرد.
قابلیتهای کلیدی
🔐 احراز هویت چندعاملی (MFA)
افزایش اطمینان از هویت کاربران با استفاده از روشهای چندعاملی احراز هویت.
🎯 کنترل دسترسی دقیق
اعطای دسترسی بر اساس نقش، منبع، سرویس و سیاستهای سازمان و رعایت اصل حداقل سطح دسترسی.
💻 ارزیابی وضعیت دستگاه
بررسی وضعیت و الزامات امنیتی تجهیزات متصل و امکان ثبت رویداد، هشدار یا جلوگیری از دسترسی در صورت عدم انطباق.
🧩 میکروسگمنتیشن (Micro-Segmentation)
تفکیک منابع و سرویسها برای محدود کردن مسیرهای دسترسی و جلوگیری از ایجاد دسترسی گسترده میان بخشهای مختلف زیرساخت.
🌐 پنهانسازی منابع
منابع و سرویسهای سازمانی میتوانند تا زمان تأیید دسترسی، از دید کاربران غیرمجاز خارج باشند؛ رویکردی که به کاهش سطح مواجهه و سطح حمله کمک میکند.
⚙️ سیاستگذاری و مدیریت متمرکز
تعریف و اعمال یکپارچه سیاستهای دسترسی برای کاربران، تجهیزات و منابع مختلف سازمان.
🔄 دسترسی مبتنی بر درخواست
برقراری ارتباط با سرویسها و منابع مجاز در زمان نیاز و بر اساس سیاستهای تعریفشده، بهجای فراهم کردن دسترسی گسترده و دائمی.
📋 ثبت و ممیزی دسترسیها
ثبت رویدادهای دسترسی برای ردیابی فعالیت کاربران، بررسی رخدادها و افزایش قابلیت نظارت و ممیزی.
دسترسی به سرویس، نه دسترسی به شبکه
بهجای آنکه یک کاربر پس از اتصال، به بخش گستردهای از شبکه دسترسی پیدا کند، Zero Trust امکان دسترسی محدود به سرویس یا منبع موردنیاز را فراهم میکند.برای مثال، یک پیمانکار میتواند تنها به سامانه مشخصی که برای انجام وظیفه خود نیاز دارد دسترسی داشته باشد، بدون اینکه دسترسی گستردهای به سایر منابع داخلی سازمان پیدا کند.این رویکرد به کاهش دسترسیهای غیرضروری و محدود کردن سطح حمله کمک میکند.
سازگار با زیرساختهای موجود
راهکار میتواند در لایه شبکه پیادهسازی شود و در سناریوهای سازگار با معماری راهکار، بدون نیاز به تغییرات اساسی در برنامههای سازمانی، کنترل دسترسی را در اختیار قرار دهد. این ویژگی، امکان استفاده از راهکار را در کنار سرویسها و زیرساختهای موجود سازمان فراهم میکند.
مناسب برای سازمانهای توزیعشده
این راهکار برای سناریوهایی مانند موارد زیر مناسب است:
- کاربران دورکار و سیار
- شعب و دفاتر متعدد
- مراکز داده و زیرساختهای توزیعشده
- محیطهای ابری و هیبریدی
- دسترسی پیمانکاران و شرکای تجاری
- سامانهها و منابع حساس
- دسترسی کاربران ممتاز و مدیریتی
یک رویکرد مدرن برای دسترسی امن
با ترکیب احراز هویت، ارزیابی شرایط، حداقل سطح دسترسی، سیاستگذاری متمرکز، میکروسگمنتیشن و کنترل ارتباطات، سازمان میتواند دسترسی به منابع خود را دقیقتر، محدودتر و قابلکنترلتر مدیریت کند.
دسترسی موردنیاز را فراهم کنید؛ نه بیشتر.
برای دریافت مشاوره تخصصی، بررسی نیازمندیهای سازمان یا درخواست دموی راهکار دسترسی امن مبتنی بر اعتماد صفر، با دادهپرداز نیک در ارتباط باشید.
این موارد را از دست ندهید